Perché la sicurezza di WordPress è cruciale
WordPress è la piattaforma CMS più diffusa al mondo, ma questa popolarità lo rende bersaglio privilegiato di attacchi hacker. Non è una questione di paranoia: ogni giorno migliaia di tentative di compromissione colpiscono siti WordPress, indipendentemente dalle dimensioni dell'azienda o dal settore.
Se gestisci un'attività in Umbria o ovunque tu sia, un sito compromesso significa perdita di dati clienti, reputazione danneggiata e costi di ripristino notevoli. La buona notizia? Molti rischi comuni sono prevenibili con misure concrete e aggiornate.
Rischi comuni e come riconoscerli
Plugin e temi vulnerabili
La forza di WordPress risiede nella sua ecosistema di estensioni, ma anche nella sua debolezza. Un plugin abbandonato o non aggiornato crea una porta aperta per gli hacker. Molti sviluppatori smettono di supportare le estensioni, lasciando le vulnerabilità scoperte.
- Installa solo plugin da fonti affidabili (repository ufficiale di WordPress)
- Elimina regolarmente plugin inutilizzati
- Verifica che il plugin sia aggiornato negli ultimi 6 mesi
Attacchi brute force all'accesso
Gli attaccanti usano bot automatici per indovinare le credenziali di accesso. Se usi password deboli o mantieni l'indirizzo di accesso standard, sei vulnerabile. Questo tipo di attacco è fra i più diffusi e apparentemente semplice da eseguire.
Malware e iniezione di codice
Un sito compromesso può essere utilizzato per distribuire malware ai visitatori, rubare dati o lanciare attacchi verso altri siti. Il malware si nasconde spesso in file nascosti o nei database, difficili da individuare senza strumenti specializzati.
SQL injection e XSS
Questi attacchi sfruttano debolezze nel codice per inserire istruzioni maligne. Un modulo contatti male implementato, ad esempio, potrebbe permettere a un attaccante di accedere direttamente al database.
Soluzioni pratiche per proteggere il tuo WordPress
Aggiornamenti costanti
Il primo passo è non saltare mai gli aggiornamenti. WordPress, i plugin e i temi ricevono patch di sicurezza regolarmente. Ritardare gli aggiornamenti significa lasciare porte aperte che gli hacker già conoscono.
Gestione robusta delle credenziali
- Cambia l'username predefinito "admin" con uno personalizzato
- Usa password lunghe e complesse (almeno 16 caratteri)
- Implementa l'autenticazione a due fattori (2FA)
- Limita i tentativi di accesso falliti
Plugin di sicurezza
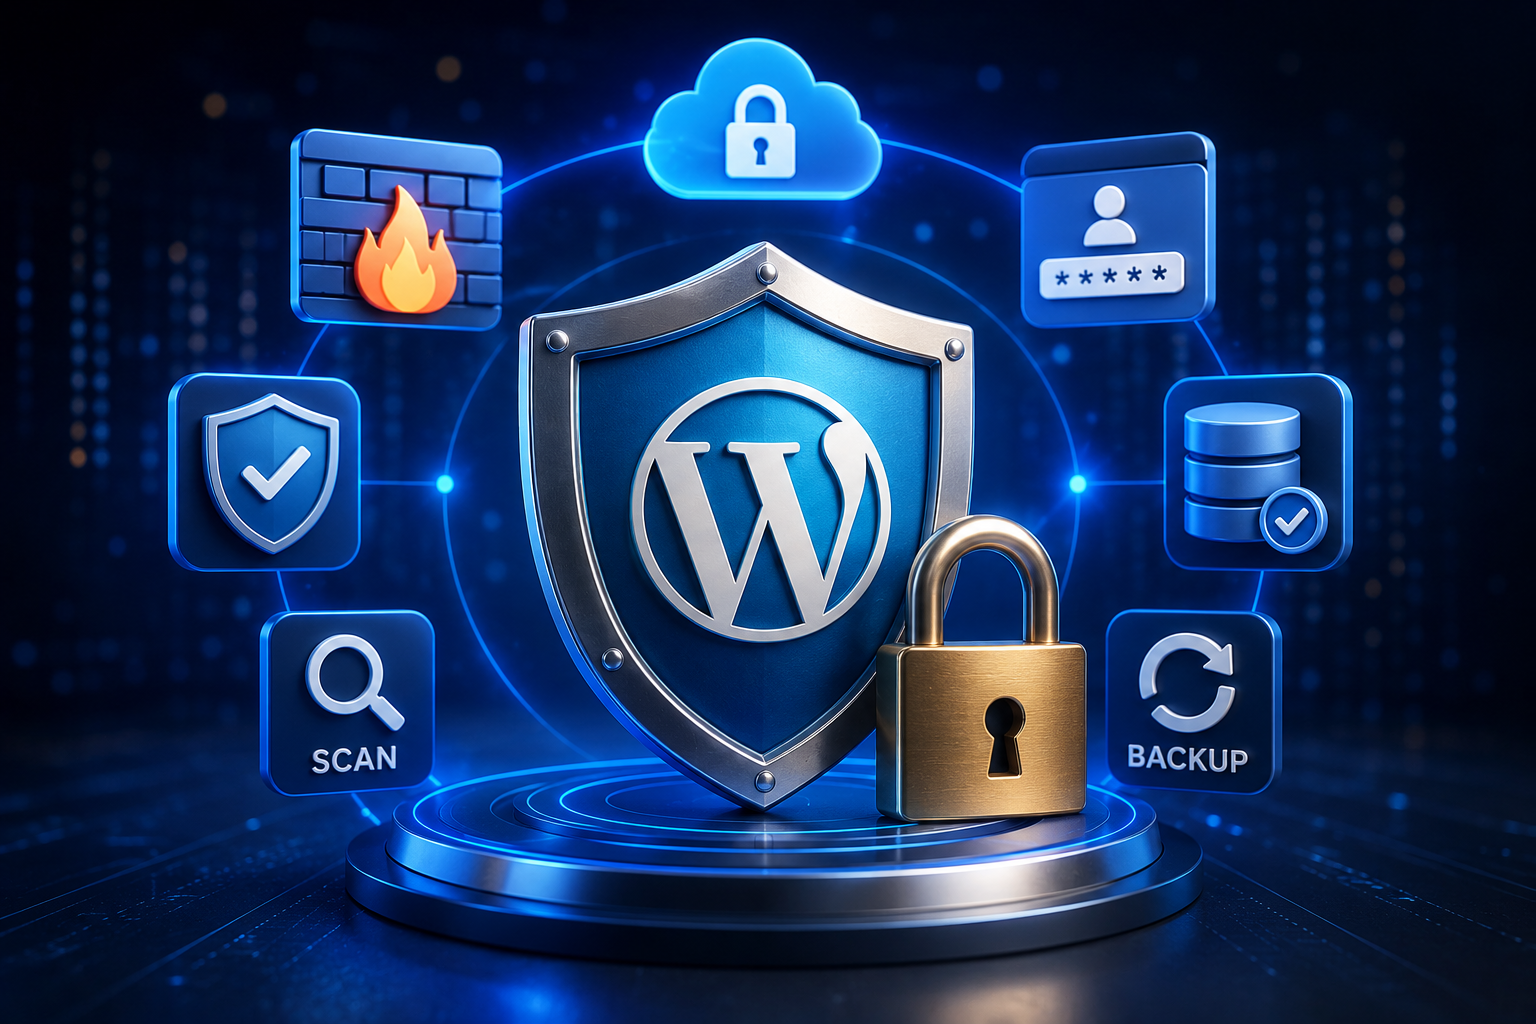
Soluzioni come Wordfence, Sucuri o iThemes Security offrono firewall, scansioni malware, monitoraggio in tempo reale e protezione contro brute force. Non sono una soluzione magica, ma riducono significativamente il rischio.
Backup regolari e automatizzati
Un backup non previene gli attacchi, ma consente di ripristinare il sito rapidamente. Configura backup automatici quotidiani e conservali su server remoto, non sullo stesso hosting.
Hosting e certificato SSL
Scegli un provider di hosting che offra protezione DDoS, firewall WAF e supporto attivo. Un certificato SSL (HTTPS) non solo protegge i dati in transito, ma è ormai un fattore di ranking per Google e un segnale di fiducia per i visitatori.
Monitoraggio e log
Attiva i log di accesso e monitora le attività sospette. Sapere chi accede al tuo sito, quando e da dove è essenziale per identificare intrusioni precoci.
Quando affidarsi a professionisti
Se gestisci un e-commerce o un sito con dati sensibili, la sicurezza non è un optional. La realizzazione di un sito web professionale include linee guida di sicurezza solide fin dalla base. Se stai affrontando questi problemi per la prima volta, i nostri servizi web includono consulenza e implementazione di misure di protezione adeguate al tuo progetto.
Per chi gestisce un e-commerce, il livello di sicurezza richiesto è ancora più elevato: protezione dei dati di pagamento, compliance GDPR, certificazioni specifiche.
Conclusione
La sicurezza di WordPress non è una spesa, ma un investimento nella continuità del tuo business. Rischi comuni come plugin vulnerabili, accessi deboli e mancanza di backup sono facilmente mitigabili. Aggiornamenti regolari, password robuste, backup automatizzati e monitoraggio attivo formano un scudo efficace.
Se non sei sicuro dello stato di sicurezza del tuo sito, è il momento di agire. Contattaci per un preventivo gratuito: analizzeremo il tuo WordPress e ti suggeriremo le soluzioni più adatte alle tue esigenze.
Ti è piaciuto questo articolo?
Raccontaci il tuo progetto: ti rispondiamo entro 24 ore.